Firmware and binary intake
Identify embedded components and record what each supplier version contains.
Supply chain security
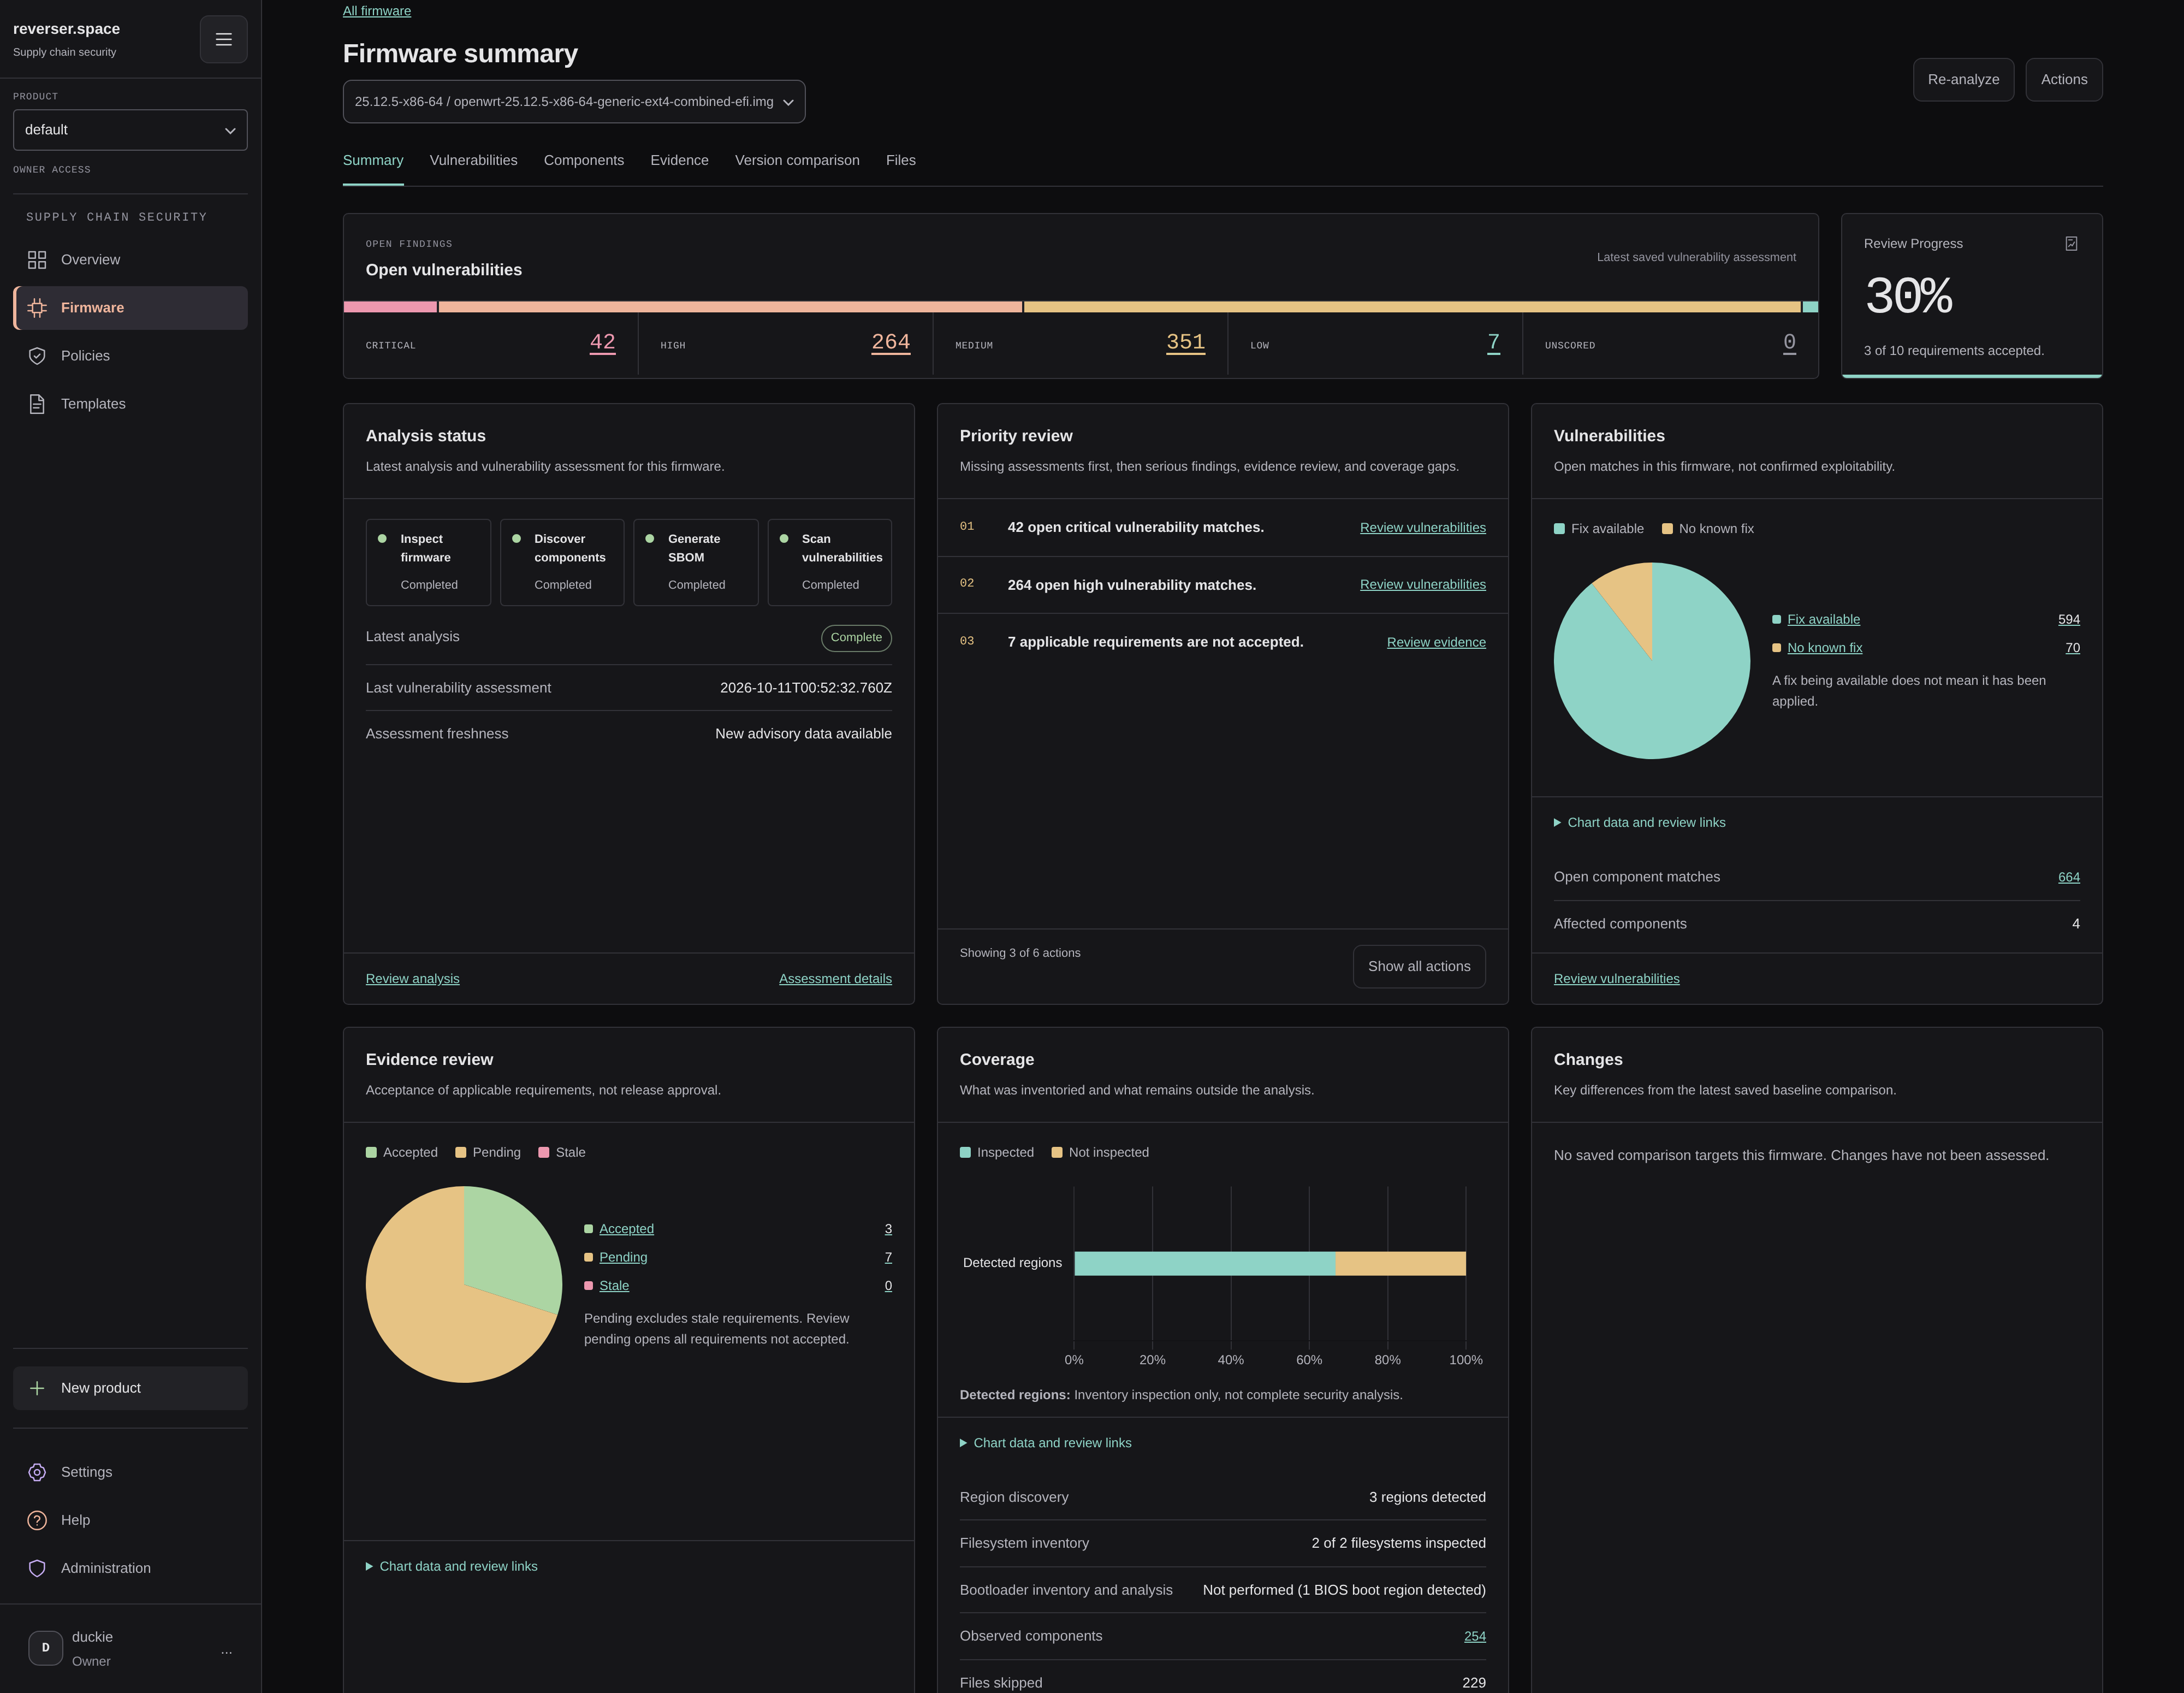
Identify components, verify SBOMs, and review disclosed vulnerabilities. Use AI-assisted binary analysis when a finding needs code-level investigation.
Capabilities
Identify embedded components and record what each supplier version contains.
Generate SBOMs and check supplier inventories for missing components and version mismatches.
Monitor newly disclosed vulnerabilities affecting identified components.
Investigate suspected weaknesses, injected behavior, and embedded secrets, then review the supporting code.
Compare deliveries for changed components, new dependencies, and security regressions.
Prepare SBOMs, assessment findings, and remediation records in a reporting pack.
For your team
Assess firmware, review vulnerable components, and document required fixes before shipping.
Verify the SBOM, inspect unexpected changes, and record questions for your supplier.
Monitor new disclosures and retain the assessment and remediation records for each version.